Yazılım geliştirme sürecinde kod kalitesini ve güvenliğini sağlamanın iki temel yolu vardır: kodu çalıştırmadan incelemek ya da çalışırken gözlemlemek. Bu iki yaklaşım, statik analiz ve dinamik analiz olarak adlandırılır ve her biri farklı sorunları, farklı aşamalarda ortaya çıkarır. Geliştiriciler, proje yöneticileri ve DevOps ekipleri için hangi yöntemin ne zaman kullanılacağını bilmek, hem zaman hem de kaynak açısından önemli bir fark yaratır. Bu yazıda iki yöntemin çalışma mantığını, güçlü yanlarını ve birbirini nasıl tamamladığını ele alacağız.
Statik Analiz Nedir ve Nasıl Çalışır
Statik analiz, kaynak kodun hiç çalıştırılmadan, doğrudan kod metni veya derlenmiş ara temsil üzerinden incelenmesi anlamına gelir. Analiz araçları, kodun söz dizimini ve yapısını tarayarak kuralları ve kalıpları kontrol eder; bu sırada derleyiciye benzer bir mantıkla kodun akış grafiğini, değişken kullanımlarını ve fonksiyon çağrılarını analiz eder.
Bu yöntemle tipik olarak şu tür sorunlar tespit edilir:
- Tasarım kusurları (örneğin gereksiz karmaşık koşul yapıları)
- Kod standartları ihlalleri (isimlendirme kuralları, biçimlendirme tutarsızlıkları)
- Potansiyel null referans hataları veya kullanılmayan değişkenler
- Bilinen güvensiz fonksiyon kullanımları
Statik analizin en büyük avantajı, geliştirme döngüsünün en erken aşamasında, hatta kod henüz commit edilmeden devreye girebilmesidir. Bir geliştirici IDE üzerinde kod yazarken anlık uyarılar alabilir, bu da hataların üretim ortamına ulaşmadan düzeltilmesini sağlar. CI/CD pipeline'larına kolayca entegre edilebilmesi de bu yöntemi ekipler için pratik bir ilk savunma hattı yapar.
Dinamik Analiz Nedir ve Nasıl Çalışır
Dinamik analiz ise tam tersine, yazılımın gerçekten çalıştırılmasını gerektirir. Kod bir test ortamında, staging ortamında ya da bazı durumlarda canlı ortamda yürütülürken davranışı izlenir. Bu izleme sırasında bellek kullanımı, işlemci yükü, çağrı zincirleri ve girdi-çıktı davranışları gerçek zamanlı olarak kaydedilir.
Dinamik analiz özellikle şu tür sorunları ortaya çıkarmada etkilidir:
- Bellek sızıntıları ve kaynak yönetimi hataları
- Performans darboğazları (bottleneck'ler)
- Runtime hataları (yalnızca belirli girdilerle veya koşullarla tetiklenen hatalar)
- Eşzamanlılık (concurrency) sorunları, yarış durumları (race condition)
Bu yöntemin gücü, kodun gerçek koşullar altında nasıl davrandığını göstermesinden gelir. Statik analizin tahmin edemediği, yalnızca çalışma zamanında ortaya çıkan etkileşimler ve gerçek kullanıcı yükü altındaki tepkiler burada gözlemlenebilir.
Güvenlik Taramasında İki Yöntemin Rolü
Güvenlik açıklarının tespitinde her iki yöntem de farklı bir bakış açısı sunar.
Statik analiz araçları, kod tabanını tarayarak bilinen güvensiz desenleri otomatik olarak işaretler: hardcoded parolalar, SQL enjeksiyonuna açık sorgu oluşturma biçimleri, zayıf şifreleme fonksiyonlarının kullanımı gibi. Bu tarama, kodun büyük bir kısmını hızlıca kapsayabilir ve bilinen zafiyet kataloglarıyla eşleştirme yapabilir.
Dinamik analiz (bu bağlamda genellikle dinamik uygulama güvenlik testi olarak da anılır) ise gerçek saldırı senaryolarını simüle ederek çalışır. Uygulamaya gerçek girdiler göndererek, exploit edilebilir durumların — örneğin kimlik doğrulama atlatma veya yetkisiz veri erişimi — fiilen gerçekleşip gerçekleşmediğini test eder.
Bu iki yaklaşım arasındaki önemli bir fark false-positive (yanlış pozitif) oranıdır. Statik analiz, kodun çalışma bağlamını tam olarak bilemediği için zararsız bir kod parçasını riskli olarak işaretleyebilir; bu da geliştiricilerin zaman kaybetmesine yol açabilir. Dinamik analizde ise bir sorun gerçekten tetiklendiği için false-positive oranı genellikle daha düşüktür, ancak bu sefer de yalnızca test edilen senaryolar kapsanmış olur — test edilmeyen bir kod yolu güvenlik açısından kontrol dışı kalabilir.
Bu nedenle kapsamlı bir güvenlik kontrolü için iki yöntemin bir arada kullanılması önerilir.
Kod Kalitesi ve Performans Profilleme Perspektifi
Kod kalitesi açısından bakıldığında statik analiz, kod karmaşıklığı metriklerini (örneğin döngüsel karmaşıklık), teknik borç göstergelerini ve bakım edilebilirlik sorunlarını erken aşamada ortaya koyar. Bir fonksiyonun aşırı uzun olması, çok fazla parametre alması veya tekrarlayan kod blokları içermesi gibi durumlar, kod hiç çalıştırılmadan tespit edilebilir.
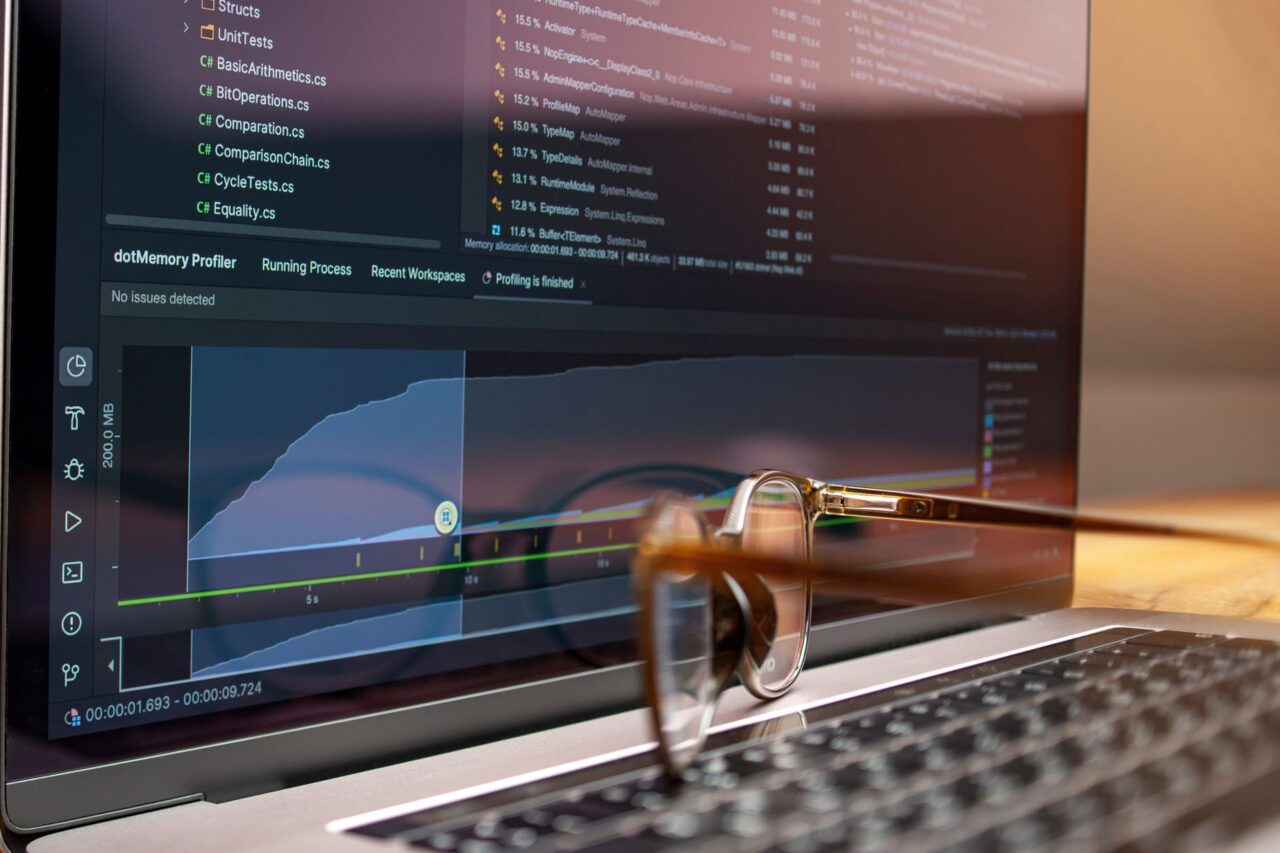
Performans profilleme tarafında ise iş dinamik analize düşer. CPU kullanımı, bellek tüketimi ve I/O işlemlerinin gerçek zamanlı ölçümü, yalnızca kod çalışırken mümkündür. Profilleme araçları, hangi fonksiyonun ne kadar süre çalıştığını, hangi noktada darboğaz oluştuğunu somut verilerle gösterir ve optimizasyon fırsatlarını buna göre önceliklendirmeyi sağlar.
Test kapsamı (code coverage) konusunda da iki yöntem birbirini tamamlar. Statik analiz araçları, hangi kod yollarının potansiyel olarak sorunlu veya test edilmemiş olduğunu işaret edebilir. Dinamik testler ise çalıştırılan testler sırasında hangi satırların, dallanmaların gerçekten çalıştığını ölçerek gerçek kapsamı valide eder. Hata izleme süreçleri de benzer şekilde her iki yöntemden beslenir: statik analiz üretim öncesi hataları azaltırken, dinamik izleme üretim sonrası ortaya çıkan sorunların kök nedenine ulaşmada kritik rol oynar.
Pratik Farklılıklar ve Sınırlamalar
İki yöntem arasındaki pratik farkları özetlemek gerekirse:
Hız: Statik analiz genellikle dakikalar içinde sonuç verir ve commit başına çalıştırılabilir. Dinamik analiz ise test senaryolarının çalıştırılmasını gerektirdiği için saatler sürebilir, özellikle yük testleri veya uzun süreli izleme söz konusu olduğunda.
Kaynak gereksinimi: Statik analiz araçları nispeten az işlemci ve bellek kullanır, bu da onları geliştirici makinelerinde veya CI sunucularında sık sık çalıştırmayı mümkün kılar. Dinamik analiz ise uygulamanın gerçekten çalıştırılmasını gerektirdiğinden daha fazla kaynak ve ayrı bir test altyapısı talep eder.
Sınırlamalar: Statik analiz, kodun çalışma zamanı bağlamını (runtime context) bilmediği için bazen yanlış sonuçlar üretebilir veya gerçek dünya koşullarını yansıtmayan uyarılar verebilir. Dinamik analiz ise yalnızca fiilen test edilen kod yollarını kapsar; test senaryosunda yer almayan bir durum, sorunlu olsa bile tespit edilemez.
Entegrasyon: Statik analiz, CI/CD pipeline'larına doğal olarak uyum sağlar ve her pull request'te otomatik çalıştırılabilir. Dinamik analiz ise genellikle ayrı bir test veya staging ortamı gerektirir, bu da sürece ek bir aşama ve koordinasyon ihtiyacı katar.
Hangi Durumda Hangi Yöntemi Tercih Etmeli
Pratikte seçim, genellikle "ya biri ya diğeri" değil, "hangi aşamada hangisi öne çıkmalı" sorusuna dönüşür.
Statik analiz, geliştirme sırasında hızlı geri bildirim almak, kod review süreçlerini desteklemek ve özellikle bulut tabanlı veya mikroservis mimarili uygulamalarda kod tutarlılığını korumak için uygundur. Küçük ekiplerin de düşük kaynak maliyetiyle sürekli kalite kontrolü yapmasına imkân tanır.
Dinamik analiz ise kritik sistemlerde (finansal işlemler, sağlık yazılımları gibi), yüksek güvenlik gereksinimi olan uygulamalarda ve performans optimizasyonu ihtiyacı duyulan senaryolarda öne çıkar. Bu tür sistemlerde yalnızca kod yapısının doğru olması yetmez; gerçek yük altında ve gerçek girdilerle nasıl davrandığının doğrulanması gerekir.
Yazılım türüne göre önceliklendirme de değişebilir: web uygulamalarında hem statik güvenlik taraması hem de dinamik penetrasyon testi genellikle birlikte uygulanır; mobil uygulamalarda bellek ve pil tüketimi gibi dinamik metrikler öne çıkabilir; sistem yazılımlarında ise düşük seviyeli bellek yönetimi hataları için dinamik analiz özellikle değerlidir.
En sağlıklı yaklaşım, statik analizi CI/CD pipeline'ının standart bir parçası haline getirip, dinamik analizi test ve staging ortamlarında belirli aralıklarla veya kritik sürümler öncesinde uygulamaktır.
Etkili Kalite Stratejisi İçin Kombinasyon
Sonuç olarak statik ve dinamik analiz, birbirinin yerine geçen değil, birbirini tamamlayan iki yöntemdir. Statik analiz erken aşamada hızlı ve ucuz bir filtre görevi görürken, dinamik analiz gerçek çalışma koşullarında ortaya çıkan ve statik analizin göremediği sorunları yakalar.
Maliyet-fayda açısından bakıldığında, bir hatanın geliştirme aşamasında statik analizle yakalanması, üretimde dinamik olarak keşfedilmesinden çok daha düşük maliyetlidir. Ancak yalnızca statik analize güvenmek de riskli olur; çünkü çalışma zamanına özgü, bağlama duyarlı sorunlar bu şekilde gözden kaçabilir.
Araç seçimi yapılırken organizasyonun ihtiyaçlarına uygun, mümkünse her iki analiz türünü de destekleyen veya birbiriyle entegre çalışabilen çözümler tercih edilmelidir. Ayrıca bulguların düzenli olarak gözden geçirildiği, false-positive oranlarının izlendiği ve ekiplerin geri bildirimiyle sürecin sürekli iyileştirildiği bir feedback loop kurmak, her iki yöntemin de uzun vadede etkinliğini artıracaktır.